Après l’attaque du site des impôts, le ministère des Armées déploie une unité d’élite chargée de changer le mot de passe de l’État une fois par an
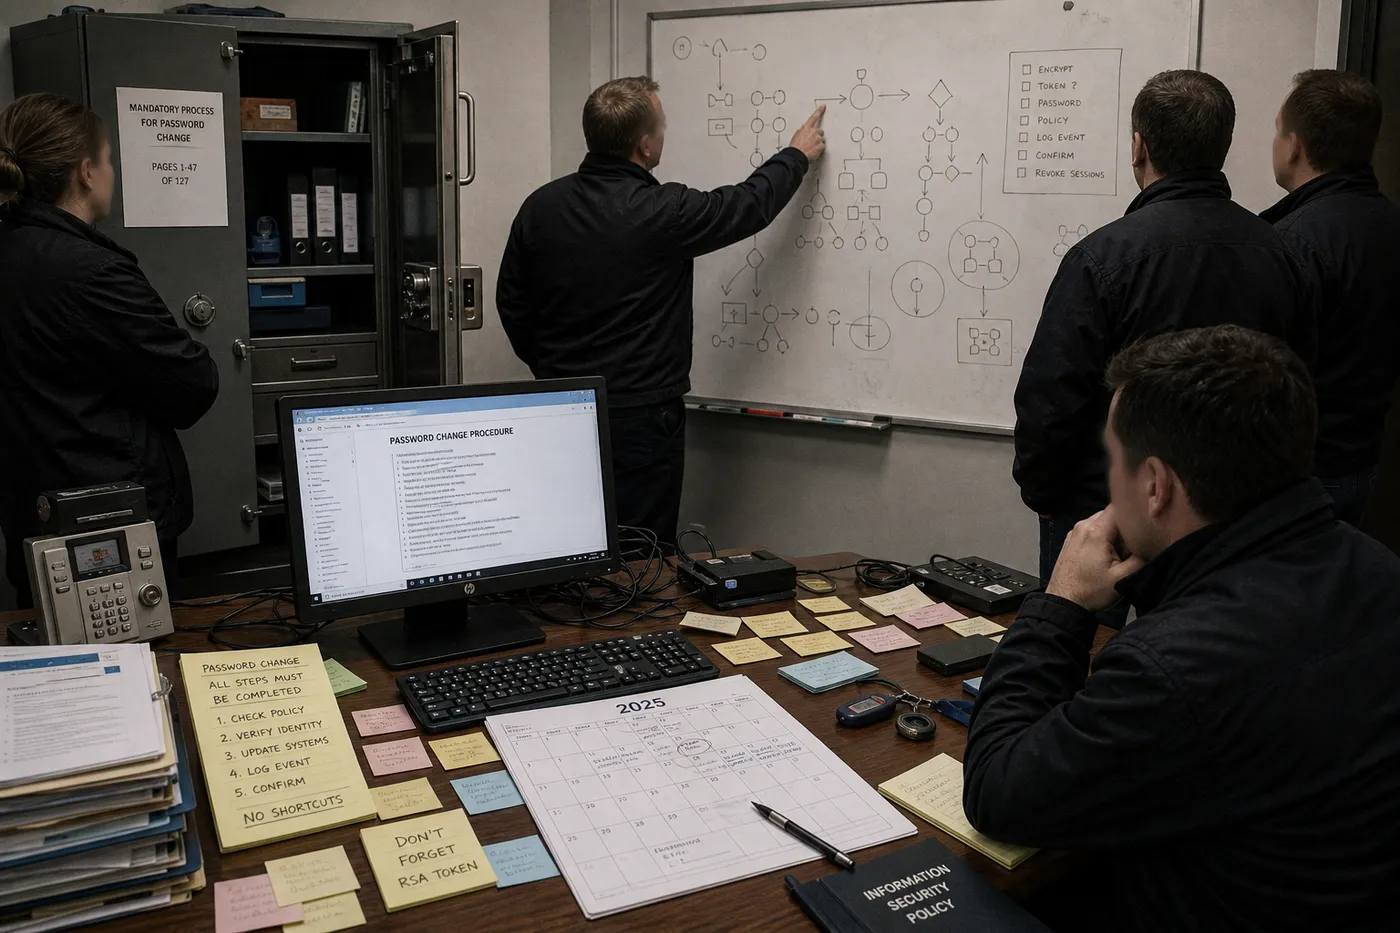
Alors que le site des impôts a été visé par une cyberattaque, le ministère des Armées a annoncé la création d’une cellule spéciale baptisée « 12e brigade alphanumérique ». Sa mission : remplacer un code d’accès jugé « un peu trop facile à deviner » après avoir de nouveau été retrouvé sur un post-it derrière un écran.
Au lendemain du piratage du site des impôts, le ministère des Armées a annoncé la création d’une unité d’élite chargée de modifier le mot de passe de l’État une fois par an. Selon des sources concordantes, cette cellule aura pour mission de remplacer l’actuel code d’accès par une formule plus robuste, après plusieurs alertes internes restées sans effet.
Invité ce matin sur une chaîne d’information, un conseiller du ministère a détaillé un dispositif « à la hauteur de la menace ». Trente-deux militaires, deux agents de Bercy et un stagiaire sachant où se trouve la touche majuscule seront mobilisés pour élaborer un mot de passe sécurisé comprenant une lettre, un chiffre, un symbole et, « si la logistique le permet », l’année en cours. « On ne peut plus continuer avec des codes comme Republique123 ou MotDePasseFinalV2. Les attaquants finissent toujours par tenter ce genre de chose, souvent assez tôt », explique un responsable de la préparation numérique défensive.
La rédaction a appris que la nouvelle unité suivra six mois de formation, dont trois consacrés à la différence entre « mot de passe oublié » et « nom d’utilisateur ». Un exercice grandeur nature est déjà prévu à l’automne sur un portail administratif témoin, avec pour objectif de réussir à changer le code sans bloquer l’ensemble des agents jusqu’en 2029. « L’idée, c’est de frapper vite, une fois par an, puis de disparaître. Il faut garder l’effet de surprise », précise de son côté une cheffe du centre interministériel de vigilance clavier.
Selon un document préparatoire, l’État réfléchirait déjà à une deuxième phase de sécurisation consistant à demander à chaque ministère d’utiliser un mot de passe différent. Une hypothèse jugée prématurée par plusieurs responsables, qui redoutent « une charge mentale absolument considérable ».
Dans la même rubrique
Violences sexuelles : les députés votent des peines prononcées avec un ton beaucoup plus sévère
22/09/2026
Réseaux sociaux : Bruxelles propose un agent européen derrière chaque téléphone pour vérifier que l’enfant a 13 ans
16/09/2026